المسار 08 • شبكات الحاسب (المنهج المعتمد)

افهم كيف تتحدث الأجهزة
داخل الشبكات

من الأساسيات حتى التوجيه والأمن والسحابة، مقتبس نصاً وتعريفاً من كتاب شبكات الحاسب السلكية واللاسلكية المعتمد من الإدارة العامة للمناهج بالمؤسسة العامة للتدريب التقني والمهني.

ابدأ المسار18 وحدة53 بلوك
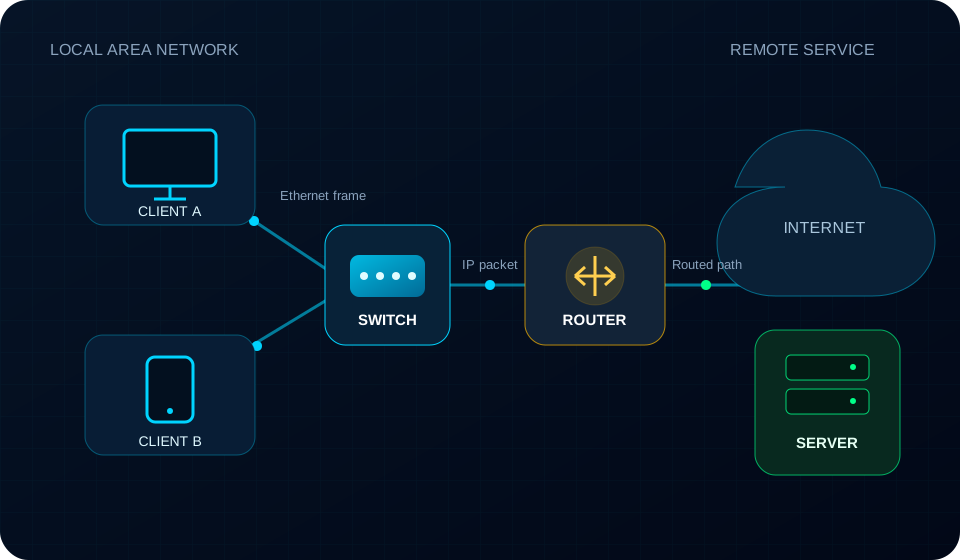
خريطة شبكة توضح العميل والمبدل والموجه والخادم
تعلّمجرّبتحقق
01
FOUNDATIONS

مقدمة في الشبكات ومفهومها

مقتبس من كتاب شبكات الحاسب السلكية واللاسلكية المعتمد: الشبكات هي أنظمة يتم تشكيلها عبر ارتباطات، تمكّن الأجهزة من تبادل البيانات ومشاركة الموارد وفق قواعد وإشارات محددة.

ما الشبكة؟ ونظام النقل العام المماثل

تعريف الشبكة المعتمد

الشبكات هي أنظمة يتم تشكيلها عبر ارتباطات. فعلى سبيل المثال، طرق السيارات السريعة التي تربط مجموعات من الأشخاص بعضهم ببعض تعد شكلاً من أشكال الشبكة المادية. وكذلك روابطك مع أصدقائك تؤدي إلى إيجاد شبكتك الشخصية. أما مواقع الويب التي تتيح ربط صفحات الأفراد بعضها ببعض، فيُطلق عليها مواقع الشبكة الاجتماعية.

نظام النقل العام وشبكة الكمبيوتر

يُعد نظام النقل العام شبكة مشابهة لشبكة الكمبيوتر؛ حيث إن السيارات والشاحنات والمركبات الأخرى تشبه الرسائل التي تنتقل داخل الشبكة. ويُحدد كل سائق نقطة بداية (الكمبيوتر المصدر) ونقطة نهاية (الكمبيوتر الوجهة). وداخل هذا النظام، توجد قواعد، تشبه علامات التوقف وإشارات المرور، تتحكم في التدفق من المصدر إلى الوجهة.

تُستخدم شبكات الكمبيوتر في الشركات والمنازل والمدارس والهيئات الحكومية لمشاركة العديد من أنواع الموارد المختلفة مثل الملفات والطابعات والاتصال بالإنترنت.

تصنيف أجهزة الشبكة المعتمد

الأجهزة المضيفة (Hosts)

المضيف هو أي جهاز يُرسل المعلومات ويستقبلها على الشبكة. الطابعة المتصلة بحاسوب محمول جهاز طرفي، لكن عند اتصالها مباشرة بالشبكة تصبح جهازاً مضيفاً.

الأجهزة الوسيطة (Intermediary)

أجهزة توجد بين الأجهزة المضيفة تضمن تدفق البيانات من جهاز مضيف إلى آخر؛ كالمحولات والموجهات ونقاط الوصول وأجهزة المودم.

وسائط الشبكة (Media)

توفر القناة التي تنتقل عبرها الرسالة من المصدر إلى الوجهة: كابلات نحاسية، كابلات ألياف ضوئية، أو اتصال لاسلكي.

البروتوكولات (Protocols)

مجموعات القواعد التي تتحكم في الاتصال وتحدد تنسيق الرسائل المتبادلة وتوقيتها لضمان التسليم الموثوق.

الأجهزة الوسيطة الأكثر شيوعاً

الجهاز الوسيطالوظيفة المعتمدة في المنهجملاحظات الاستخدام
المحول (Switch)يُستخدَم لتوصيل العديد من الأجهزة بالشبكة المحلية LAN.يقسم الشبكة إلى أقسام دقيقة ويرسل البيانات إلى الجهاز المعني فقط.
الموجه (Router)يُستخدَم لإعادة توجيه حركة مرور البيانات بين الشبكات المختلفة.يعمل كبوابة للشبكات الخارجية ويعتمد على عناوين IP.
الموجه اللاسلكييوصّل العديد من الأجهزة اللاسلكية بالشبكة.يحتوي في الغالب على محوّل مدمج لتوصيل الأجهزة السلكية أيضاً.
نقطة الوصول (AP)توفر اتصالاً لاسلكياً للأجهزة.ميزاتها أقل من الموجه اللاسلكي وتتصل بمحول لتوفير الوصول للشبكة.
المودم (Modem)تحويل إشارات الكمبيوتر إلى تنسيق يمكن إرساله على شبكة مزود الخدمة ISP.يصل شبكة المستخدم بمزود خدمة الإنترنت (تناظري، DSL، أو كبلي).
INTERACTIVE LAB

محاكاة انتقال الرسالة بين الأجهزة

شاهد انتقال الرسالة من الحاسب المصدر عبر المحول إلى الحاسب الوجهة المحدد.

المصدر Host ASource Host
المحول Switchوسيط L2
الوجهة Host BDestination Host
جهاز آخر Host CUnrelated Host
$ Ready
02
NETWORK MODELS

نماذج OSI وTCP/IP والتغليف

النموذج الطبقي يقسّم مهمة الاتصال إلى مسؤوليات محددة عبر طبقات OSI السبع وطبقات TCP/IP الأربع، مع عملية التغليف ووحدات PDU من الأعلى للأسفل.

المعايير المفتوحة وتعريف البروتوكول

المعايير المفتوحة (Open Standards)

تشجع المعايير المفتوحة إمكانية التوافقية (التشغيل البيني Interoperability) والمنافسة والابتكار، وتضمن عدم احتكار منتج معين لسوق الشبكات. وبفضلها يمكن لعميل يعمل بنظام macOS تنزيل صفحة ويب من خادم يعمل بنظام Linux دون أي عائق.

منظمات وضع المعايير العالمية: منظمة IEEE، منظمة IETF، والمنظمة الدولية للمعايير ISO.

تعريف البروتوكول ووظائفه الخمس

البروتوكول هو مجموعة من القواعد. وبروتوكولات الإنترنت هي مجموعات من القواعد التي تتحكم في الاتصال بين أجهزة الكمبيوتر المتصلة بالشبكة، وتحدد مواصفات البروتوكول تنسيق الرسائل المُتبادَلة والتوقيت.

وظائف البروتوكول الرئيسية:

  1. التعرف على الأخطاء ومعالجتها.
  2. ضغط البيانات.
  3. تحديد كيفية تقسيم البيانات وتجميعها في حزم.
  4. عنونة حزم البيانات.
  5. تحديد كيفية الإعلان عن إرسال حزم البيانات واستلامها.

طبقات نموذج OSI السبع ووظائفها المعتمدة

رقم الطبقةاسم الطبقةالوصف والمسؤولية المعتمدة في المنهج
7التطبيقات (Application)مسؤولة عن توفير خدمات الشبكة للتطبيقات والبرامج للمستخدم.
6التقديم (Presentation)تحوّل تنسيقات البيانات لتوفير واجهة قياسية لطبقة التطبيقات (الترميز والتشفير والضغط).
5الجلسة (Session)تقوم بتأسيس الاتصالات بين التطبيق المحلي والبعيد وإدارتها وإنهائها.
4النقل (Transport)توفر النقل الموثوق والتحكم في التدفق عبر الشبكة.
3الشبكة (Network)مسؤولة عن العنونة المنطقية (IP) ومجال التوجيه بين الشبكات.
2ربط البيانات (Data Link)توفر العنونة المادية (MAC) وإجراءات الوصول إلى الوسائط.
1الطبقة المادية (Physical)تحدد جميع المواصفات الكهربائية والمادية للأجهزة والكابلات.

مقارنة نموذج TCP/IP مع نموذج OSI

طبقة TCP/IPالوصف المعتمد في المنهجطبقات OSI المقابلةأمثلة البروتوكولات
التطبيقات (Application)حيث تعمل البروتوكولات عالية المستوى الخاصة بالخدمات.7، 6، 5 (التطبيقات، التقديم، الجلسة)HTTP, FTP, SMTP, DNS
النقل (Transport)تحدد التطبيق المطلوب أو المتلقي من خلال منافذ محددة وتوفر النقل.4 (النقل)TCP, UDP
الإنترنت (Internet)حيث تحدث عنونة IP والتوجيه بين الشبكات.3 (الشبكة)IPv4, IPv6, ICMP
الوصول إلى الشبكة (Network Access)حيث توجد عنونة MAC والمكونات المادية للشبكة والوسائط.2، 1 (ربط البيانات، الفيزيائية)Ethernet, Wi-Fi
INTERACTIVE LAB

محاكاة عملية التغليف (من الأعلى إلى الأسفل)

راقب كيف تُغلف بيانات التطبيق خطوة بخطوة حتى تصبح إطاراً جاهزاً للإرسال الفيزيائي.

بيانات التطبيقData
مقطع النقلTCP Segment
حزمة الإنترنتIP Packet
إطار الشبكةEthernet Frame
$ Ready
03
MEDIA & WIRELESS

وسائط النقل والاتصال اللاسلكي

الكابلات النحاسية تنقل إشارات كهربائية، والألياف تنقل ضوءاً، واللاسلكي ينقل موجات راديوية، مع معايير 1000Base-T وWi-Fi 802.11a/b/g/n/ac وتشفير WPA2/AES.

وسائط الشبكة والنطاق الترددي وزمن الانتقال

وسائط الشبكة الثلاثة المعتمدة

يتم نقل الاتصالات عبر الشبكة على وسيط، ويوفر الوسيط القناة التي تنتقل عبرها الرسالة من المصدر إلى الوجهة. وتتصل أجهزة الشبكة باستخدام:

  1. الكابلات النحاسية: تستخدم الإشارات الكهربائية لإرسال البيانات بين الأجهزة.
  2. كابلات الألياف الضوئية: تستخدم أليافاً زجاجية أو بلاستيكية لنقل المعلومات كنبضات ضوئية.
  3. الاتصال اللاسلكي: يستخدم الإشارات اللاسلكية أو تقنية الأشعة تحت الحمراء أو الأقمار الصناعية.

النطاق الترددي وزمن الانتقال

  • النطاق الترددي (Bandwidth): يشبه طريقاً سريعاً بعدد مساراته؛ ويقاس بعدد وحدات البت التي يمكن إرسالها كل ثانية: b/s, kb/s, Mb/s, Gb/s.
  • ملاحظة معتمدة: تساوي وحدة بايت واحدة 8 وحدات بت (B كبير) لوصف سعة التخزين (MB/GB).
  • زمن الانتقال (Latency): مقدار الوقت الذي تستغرقه البيانات في الانتقال من المصدر إلى الوجهة، ويؤثر حرجاً على التطبيقات الحساسة للوقت كالصوت والفيديو والألعاب.

معايير Ethernet وكابلات UTP المعتمدة

المعيارفئة الكيبل (Category)معدل النقل والسرعةالملاحظات المعتمدة
10Base-Tالفئة 3 (Cat 3)10 ميجابت/ثانيةمعيار Ethernet النحاسي الأصلي القديم.
100Base-TXالفئة 5 (Cat 5)100 ميجابت/ثانيةتزيد معدلات نقله عشرة أضعاف عن 10Base-T (Fast Ethernet).
1000Base-Tالفئة 5e و 61 جيجابت/ثانية (1 Gb/s)1000 تعني السرعة، BASE تعني نطاق النقل البسيط، T تعني المزدوج المجدول.
10G Base-Tالفئة 6a و 710 جيجابت/ثانية (10 Gb/s)معيار فائق السرعة لمراكز البيانات والشبكات المتقدمة.

معايير شبكات Wi-Fi اللاسلكية المعتمدة (IEEE 802.11)

معيار IEEEالسرعة القصوىأقصى نطاقنطاق الترددالتوافقية السابقة
802.11a54 ميجابت/ثانية35 متر5 جيجاهرتز— (قديم)
802.11b11 ميجابت/ثانية35 متر2.4 جيجاهرتز— (قديم)
802.11g54 ميجابت/ثانية38 متر2.4 جيجاهرتزمتوافق مع 802.11b
802.11n600 ميجابت/ثانية70 متر2.4 و 5 جيجاهرتزمتوافق مع 802.11a/b/g
802.11ac1300 ميجابت/ثانية (1.3 Gb/s)35 متر5 جيجاهرتزمتوافق مع 802.11a/n

الأمان اللاسلكي وتقنيات التشفير

مصادقة النظام المفتوح

اتصال بدون كلمة مرور مناسب للأماكن العامة التي لا تتطلب أماناً للبيانات.

WEP (ضعيف)

المواصفة الأصلية لتأمين WLAN؛ مفتاح التشفير لا يتغير أبدًا عند تبادل الحزم ويسهل اختراقه.

WPA (متوسط)

يستخدم خوارزمية تشفير بروتوكول سلامة المفاتيح المؤقتة (TKIP) حيث يغير المفتاح لكل حزمة.

IEEE 802.11i / WPA2 (الأقوى)

يستخدم معيار التشفير المتقدم (AES) الأقوى والمعتمد في جميع أجهزة Wi-Fi الحديثة.

04
PROTOCOLS & SERVICES

البروتوكولات والخدمات الأساسية

البروتوكول مجموعة قواعد تتحكم في الاتصال وتحدد تنسيق الرسائل والتوقيت، وتشمل DNS وDHCP DORA وعنوان الارتباط المحلي APIPA والمنافذ.

أهم بروتوكولات ومنافذ طبقة التطبيقات والنقل

الخدمة / البروتوكولرقم المنفذبروتوكول النقلالوظيفة المعتمدة في المنهج
HTTP / HTTPS80 / 443TCPتصفح صفحات ومواقع الويب عادياً أو مشفراً عبر TLS.
DNS53UDP / TCPتحليل أسماء الأجهزة المضيفة وعناوين URL إلى عناوين IP المقابلة.
DHCP67 / 68UDPتعيين معلومات تكوين IP تلقائياً للحواسيب (DORA).
SSH22TCPإدارة بعيدة مشفرة وآمنة لأجهزة الشبكة.
SMTP25 / 587TCPإرسال وتمرير رسائل البريد الإلكتروني.
FTP20 / 21TCPنقل واسترداد الملفات بين العميل والخادم.
SNMP161 / 162UDPإدارة ومراقبة أجهزة الشبكة واستقبال التنبيهات.
NTP123UDPمزامنة الوقت والتوقيت بدقة بين خوادم وأجهزة الشبكة.

خدمات البنية التحتية الأساسية

DNS وذاكرة الكاش

تحويل الأسماء لعناوين IP؛ وتبحث الأجهزة في ذاكرة DNS Cache أولاً لسرعة الاسترداد دون إحداث حركة مرور.

DHCP وتجنب الأخطاء

تعيين عناوين IP تلقائياً لتجنب استغراق الوقت وتقليل تعيين عناوين متكررة أو غير صالحة.

عنوان APIPA التلقائي

نطاق 169.254.0.0/16 يعينه Windows تلقائياً عند تعذر الوصول لخادم DHCP للاتصال المحلي فقط.

أرقام المنافذ (Ports)

عنوان IP يحدد الكمبيوتر على الشبكة، بينما المنفذ يحدد التطبيق أو الخدمة التي تستقبل البيانات داخله.

05
ADVANCED ADDRESSING

العنونة المتقدمة: MAC وIPv4 وIPv6

عناوين MAC كبصمة الإصبع الثابتة بـ 48 بت، وIP كعنوان المراسلة، مع IPv4 بـ 32 بت، وIPv6 بـ 128 بت و340 أنديشيليون عنوان، وقناع الشبكة وفئات A وB وC وتوجيه CIDR.

التشبيه المعتمد: بصمة الإصبع وعنوان المراسلة

بصمة الإصبع وعنوان المراسلة

تعد بصمة الإصبع وعناوين الرسائل البريدية طريقتين للتعرف على الشخص؛ فبصمات أصابع الشخص لا تتغير وتوفر طريقة لتحديد هويته جسدياً، بينما عنوان المراسلة قد يتغير بحسب مكان إقامته.

كذلك للأجهزة عنوانان مماثلان تماماً:

  1. عنوان MAC (التحكم بالوصول إلى الوسائط): بمثابة تعليمات برمجية مضمنة في بطاقة واجهة الشبكة (NIC) بواسطة الشركة المصنعة بطول 48 بت، ويظل مصاحباً للجهاز بغض النظر عن الشبكة التي يتم توصيله بها (كالبصمة).
  2. عنوان IP (بروتوكول الإنترنت): يتم تعيينه بواسطة مسؤولي الشبكات استناداً إلى الموقع داخل الشبكة، وعند نقل جهاز من شبكة لأخرى يتغير عنوان IP الخاص به (كعنوان المراسلة).

مواصفات وتنسيقات العناوين المعتمدة في المنهج

المقارنةعنوان MACعنوان IPv4عنوان IPv6
الطول بالبت48 بت32 بت128 بت
طريقة التمثيلأرقام سداسية عشرية (3 تنسيقات)رقم عشري منقط (أربعة ثمانيات)أرقام سداسية عشرية مفصولة بنقطتين
أمثلة معتمدة00-50-56-BE-D7-87192.168.200.82001:0DB8:CAFE:0200::0008
مساحة العناوينمحددة بالشركة المصنعةنحو 4.3 مليار عنوان (4,294,967,296)340 أنديشيليون عنوان (كل حبة رمل بالكرة الأرضية)
النطاق والوظيفةالوصلة المحلية والطبقة 2التوجيه بين الشبكات والطبقة 3التوجيه العالمي المتقدم

فئات عناوين IPv4 الكلاسيكية المعتمدة

الفئةنطاق الثماني الأولقناع الشبكة الافتراضيالبنية (N=شبكة، H=مضيف)عدد الأجهزة المضيفة لكل شبكة
الفئة A0 – 127255.0.0.0 (/8)N.H.H.H16,777,214 مضيف
الفئة B128 – 191255.255.0.0 (/16)N.N.H.H65,534 مضيف
الفئة C192 – 223255.255.255.0 (/24)N.N.N.H254 مضيف

قناع الشبكة الفرعية وتوجيه CIDR والشبكة الفائقة

دور قناع الشبكة الفرعية الثنائي

  • كل بت يحمل القيمة 1 في قناع الشبكة الفرعية يعني أن هذا البت هو جزء من عنوان الشبكة.
  • كل بت يحمل القيمة 0 في قناع الشبكة الفرعية يعني أنه مخصص للأجهزة المضيفة.

توجيه CIDR والشبكة الفائقة (Supernet)

توصلت مجموعة عمل هندسة الإنترنت (IETF) إلى استراتيجية توجيه النطاق الداخلي دون الفئات (CIDR) بالسماح بأنظمة عناوين مخصصة بالشرطة المائلة مثل /24، ودمج عدة شبكات C في شبكة فائقة (Supernet) لتجاوز قيود الفئات وتوفير العناوين.

06
SEGMENTATION

VLAN وإدارة الشبكات المتقدمة

تقسيم المبدل منطقياً إلى نطاقات بث منفصلة؛ منفذ Access يحمل VLAN واحدة للمستخدم، بينما وصلة Trunk تنقل عدة VLANs بعلامات 802.1Q.

مفهوم الشبكات المحلية الافتراضية VLAN

عزل نطاقات البث منطقياً

تتيح تقنية VLAN تقسيم المبدل الفيزيائي الواحد إلى عدة شبكات محلية منطقية مستقلة، بحيث يملك كل قسم نطاق بث (Broadcast Domain) خاصاً به يعزل حركة المرور ويحسن الأداء والأمان.

  • منفذ Access: يربط جهازاً طرفياً (حاسوب، طابعة) بـ VLAN واحدة محددة دون إضافة علامات إلى الإطار.
  • وصلة Trunk: تنقل حركة مرور عدة VLANs بين المبدلات باستخدام بروتوكول الوسم المعتمد IEEE 802.1Q.
  • التوجيه بين VLANs: يتطلب جهاز طبقة ثالثة كالموجه (Router-on-a-Stick) أو مبدل الطبقة الثالثة (Multilayer Switch) عبر واجهات SVI.

عمليات VLAN والتحقق منها

المفهومالوظيفة التشغيليةالخطأ الشائعأمر التحقق في CLI
Access Portربط جهاز طرفي بـ VLAN واحدة.وضع المنفذ في VLAN غير صحيحة.show vlan brief
Trunk Linkنقل عدة VLANs بعلامات 802.1Q.عدم تطابق Native VLAN أو قائمة المسموح.show interfaces trunk
SVIبوابة افتراضية لـ VLAN على L3 Switch.نسيان تفعيل أمر ip routing.show ip interface brief
STPمنع حلقات الطبقة الثانية عبر الروابط.تعطيل البروتوكول بدل التصميم السليم.show spanning-tree
switch.cli
Switch(config)# vlan 10
Switch(config-vlan)# name SALES
Switch(config)# interface FastEthernet 0/1
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# no shutdown
07
SWITCHING & LAYER 2

التحويل Switching وجدول MAC

يقسم المحول الشبكة إلى أقسام دقيقة ويرسل البيانات إلى الجهاز المعني فقط في وضع الازدواج الكامل، متعلماً من Source MAC وموجهاً إلى Destination MAC.

قواعد اتخاذ القرار في المحول Switch

كيف يتخذ المحول قراره وفق المنهج المعتمد؟

  1. فحص عنوان MAC المصدر والمنفذ: عند وصول أي إطار، يفحص المحول عنوان MAC المصدر والمنفذ الذي دخل منه الإطار ويسجلهما في جدول التحويل (Switching Table).
  2. البحث عن عنوان MAC الوجهة: يبحث في جدول التحويل عن المنفذ المقابل لعنوان MAC الوجهة.
  3. الإرسال المباشر (Unicast): إذا كان العنوان موجوداً في جدوله، يرسل الإطار عبر المنفذ الصادر المقابل له فقط، وبذلك لن تتأثر المنافذ الأخرى.
  4. الإغراق (Flooding): إذا لم يكن العنوان موجوداً في جدوله، يرسل الإطار لجميع المنافذ داخل نفس الـ VLAN ما عدا المنفذ الذي دخل منه الإطار.
  5. الازدواج الكامل (Full-Duplex): إذا كان هناك جهاز واحد فقط متصل بكل منفذ في المحول، فإنه يعمل في وضع الازدواج الكامل المتزامن دون تصادم.

طرق تمرير الإطار في المحول

طريقة التمريرآلية اتخاذ القرارالموازنة الفنية
Store-and-Forwardاستقبال الإطار بالكامل والتحقق من كود فحص الإطار FCS قبل الإرسال.أعلى دقة وتحقق من سلامة البيانات وكمون أعلى قليلاً.
Cut-Throughبدء إرسال الإطار فور قراءة عنوان MAC الوجهة (أول 6 بايت).أقل كمون وسرعة قصوى لكنه قد يمرر إطارات تالفة.
Fragment-Freeانتظار قراءة أول 64 بايت للتأكد من عدم حدوث تصادم ثم الإرسال.حل وسط تاريخي بين السرعة والتحقق.
INTERACTIVE LAB

محاكاة تعلم جدول عناوين MAC

PC-AAA:AA:11
SwitchMAC Table
PC-BBB:BB:22
$ Ready
08
ROUTING

التوجيه Routing والربط بين الشبكات

تقوم الموجهات بربط الشبكات المختلفة وإعادة توجيه حركة المرور باستخدام عناوين IP كبوابات للشبكات الخارجية، بخلاف المحولات التي تعمل محلياً بـ MAC.

وظيفة الموجه (Router) والموجه المتكامل

دور الموجه كبوابة للشبكات الخارجية

تقوم الموجهات بتوصيل الشبكات معاً؛ فبينما تستخدم المحولات عناوين MAC لإعادة توجيه البيانات داخل شبكة مفردة، تستخدم الموجهات عناوين IP لإعادة توجيه حركة مرور البيانات لشبكات أخرى.

  • يعمل الموجه كبوابة للشبكات الخارجية (Default Gateway).
  • الموجه المتكامل (الجهاز متعدد الأغراض): جهاز مخصص للمكاتب الصغيرة والمنزلية يجمع الموجه والمحول ونقطة الوصول اللاسلكية وجدار الحماية وأحياناً المودم في جهاز واحد مدمج.
  • يتخذ الموجه قراره بالبحث في جدول التوجيه (Routing Table) عن أطول تطابق لعنوان الوجهة Prefix Match لتحديد القفزة التالية (Next Hop).

أنواع مسارات وبروتوكولات التوجيه

نوع التوجيهالبروتوكولالآلية المعتمدةالاستخدام الشائع
توجيه ثابت (Static)Static Routeمسار محدد يدوياً من قِبل مسؤول الشبكة.الشبكات الصغيرة أو مسار خروج البوابة الافتراضية.
توجيه ديناميكي (IGP)RIPشعاع المسافة (Distance Vector) بعدد القفزات حتى 15 قفزة.الشبكات التعليمية والبسيطة.
توجيه ديناميكي (IGP)OSPFحالة الوصلة (Link State) بحساب الكلفة والمناطق Areas.المؤسسات والشركات المتوسطة والكبرى.
توجيه ديناميكي (EGP)BGPشعاع المسار (Path Vector) بالاعتماد على السياسات وAS-Path.الإنترنت والربط بين الأنظمة المستقلة.
router.cli
Router(config)# ip route 192.168.20.0 255.255.255.0 10.0.0.2
Router# show ip route
S 192.168.20.0/24 [1/0] via 10.0.0.2
09
SPANNING TREE

بروتوكول STP لمنع الحلقات

الاحتفاظ بالروابط المتكررة لتحسين الاعتمادية دون التسبب في عواصف البث (Broadcast Storm) أو عدم استقرار جدول MAC عبر انتخاب Root Bridge وحظر المسارات الدائرية.

لماذا نحتاج بروتوكول شجرة الامتداد STP؟

خطر الحلقات في الطبقة الثانية

إطار Ethernet لا يملك حقل TTL (زمن البقاء) كالذي تملكه حزمة IP. وفي حالة وجود روابط فيزيائية متكررة بين المبدلات، قد يدور إطار البث (Broadcast) في حلقة لا نهائية ويتضاعف ليصنع ما يُعرف باسم عاصفة البث (Broadcast Storm) مما يؤدي إلى استهلاك روابط الشبكة وتذبذب وعدم استقرار جدول عناوين MAC (MAC Flapping).

يقوم بروتوكول STP (IEEE 802.1D) بانتخاب جسر جذري (Root Bridge) ووضع بعض المنافذ في حالة حظر منطقية (Alternate/Blocked) لمنع الحلقة مع إبقائها جاهزة كمسار بديل عند الفشل.

مراحل اتخاذ القرار في STP

المرحلةالمعيار والقرار التشغيلي
Root Electionانتخاب المبدل صاحب أقل معرّف جسر (Lowest Bridge ID) كـ Root Bridge.
Root Port (RP)أفضل منفذ بأقل كلفة مسار نحو الجسر الجذري على كل مبدل غير جذري.
Designated Port (DP)المنفذ المسؤول عن تمرير المرور لكل مقطع فيزيائي Segment.
Alternate Portمنفذ يوضع في حالة منع Blocking لمنع الحلقة ويبقى مساراً احتياطياً.

إصدارات بروتوكول STP

802.1D (STP الأصلي)

البروتوكول التقليدي الذي يستغرق وقتاً للتقارب يصل إلى 50 ثانية.

802.1w (RSTP السريع)

بروتوكول شجرة الامتداد السريع بتقارب فوري خلال ثوانٍ معدودة.

PVST+ (سيسكو)

شجرة امتداد مستقلة لكل VLAN لتوزيع الحمل ومنع الهدر.

10
ACCESS CONTROL LISTS

لوائح التحكم بالوصول ACL وجدران الحماية

جدران الحماية تحمي الشبكة دون التأثير على أداء الحواسيب، وتستخدم قوائم ACL كملفات بقواعد تفحص حركة المرور بالترتيب من الأعلى للأسفل حتى أول تطابق.

قوائم التحكم بالوصول (ACL) وجدران الحماية

قوائم التحكم بالوصول (Access Control Lists)

قائمة التحكم بالوصول عبارة عن ملف يستخدمه الموجه وجدار الحماية يحتوي على قواعد بشأن حركة مرور البيانات المسموحة أو المرفوضة بين الشبكات.

  • الترتيب الدقيق: يفحص الموجه القواعد من الأعلى إلى الأسفل تسلسلياً ويتوقف التقييم فور حدوث أول تطابق (First Match).
  • الرفض الضمني (Implicit Deny): في نهاية أي قائمة ACL يوجد سطر رفض ضمني لجميع الحزم التي لم تطابق القواعد السابقة.
  • قناع المطابقة العكسي (Wildcard Mask): البت 0 يعني «طابق هذا البت تماماً»، والبت 1 يعني «تجاهل هذا البت».

أنواع قوائم التحكم بالوصول المعتمدة

نوع القائمةالعناصر التي تفحصهاموقع التطبيق الموصى بهمثال
Standard ACLعنوان IP المصدر فقط.قرب الوجهة (Destination) حتى لا تمنع المصدر من الوصول لخدمات أخرى.access-list 10 permit 192.168.1.0 0.0.0.255
Extended ACLالبروتوكول، عنوان المصدر والوجهة، وأرقام المنافذ.قرب المصدر (Source) لإسقاط المرور غير المرغوب مبكراً قبل استهلاك الروابط.access-list 100 permit tcp 192.168.1.0 0.0.0.255 any eq 443
firewall-acl.cli
Router(config)# ip access-list extended SECURE_WEB
Router(config-ext-nacl)# permit tcp 192.168.1.0 0.0.0.255 host 10.0.0.50 eq 443
Router(config-ext-nacl)# deny ip any any log
Router(config)# interface GigabitEthernet 0/0
Router(config-if)# ip access-group SECURE_WEB in
11
NETWORK SECURITY

أمن الشبكات وإدارة الوصول

طبقات الحماية تشمل المصادقة والتشفير، وفصل مواقع الشبكة (منزلية، عمل، عامة، ومجال Domain مدار بـ Domain Controller وLDAP)، وأذونات الملفات (قراءة، تغيير، تحكم كامل).

أوضاع مواقع الشبكة في نظام Windows المعتمدة

ملف تعريف الموقعإعدادات الاكتشاف والمشاركةالاستخدام والتطبيق الموصى به
شبكة منزلية (Home)اكتشاف الشبكة مُفعّل، إمكانية مشاركة الملفات والطابعات وإنشاء مجموعة مشاركة منزلية.عند الثقة التامة في الأشخاص والأجهزة المتصلة بالشبكة.
شبكة عمل (Work)اكتشاف الشبكة مُفعّل، رؤية الموارد ومشاركتها مع حواسيب أخرى دون إتاحة مجموعة المشاركة المنزلية.المكاتب الصغيرة وأماكن العمل والشركات.
شبكة عامة (Public)إيقاف تشغيل اكتشاف الشبكة ومشاركة الملفات؛ يوفر أقصى درجات الحماية.المطارات والمقاهي والأماكن العامة أو الاتصال المباشر بالإنترنت.
شبكة المجال (Domain)يتم التحكم فيها مركزياً من قِبل مسؤول الشبكة عبر وحدة التحكم في المجال Domain Controller.مواقع عمل المؤسسات الكبرى ويستخدم بروتوكول LDAP للوصول إلى دلائل البيانات.

أذونات مشاركة الملفات والمجلدات عبر الشبكة

قراءة (Read)

عرض أسماء الملفات والمجلدات الفرعية، الانتقال إليها، عرض محتوياتها وتشغيل ملفات البرامج.

تغيير (Change)

بجانب القراءة: إضافة ملفات ومجلدات جديدة، تعديل محتويات الملفات، وحذف الملفات والمجلدات.

تحكم كامل (Full Control)

بجانب القراءة والتغيير: تغيير أذونات الملفات وتولي ملكيتها في أقسام نظام NTFS.

12
QUALITY OF SERVICE

جودة الخدمة QoS وإدارة السرعة

تنظيم مشاركة الوصلة والنطاق الترددي ومراعاة زمن الانتقال Latency للتطبيقات الحساسة للوقت كالصوت والفيديو ومكالمات الإنترنت.

مبادئ جودة الخدمة والتطبيقات الحساسة للوقت

لماذا نحتاج جودة الخدمة (QoS)؟

كما ورد في المرجع المعتمد، فإن تطبيقات مثل تصفح الويب والبريد الإلكتروني لا تتأثر كثيراً بزمن الانتقال أو التفاوت البسيط في السرعة. ولكن التطبيقات الحساسة للوقت مثل مكالمات الهاتف (VoIP) ومؤتمرات الفيديو والألعاب التفاعلية تتأثر بشكل حرج بزمن الانتقال (Latency) وفقدان الحزم وتفاوت الوصول (Jitter).

لا تقوم تقنيات QoS بصنع سعة نطاق ترددي جديدة، بل تعمل على تنظيم مشاركة الوصلة عند حدوث الازدحام، من خلال تصنيف الحزم، ووسمها بعلامات أولوية (DSCP/CoS)، وإعطاء الصوت والفيديو أولوية في طوابير الإرسال قبل البيانات العادية.

المؤشرات الفنية المؤثرة على جودة الشبكة

المؤشرالمعنى بالعربيةالأثر عند التدهور والازدحام
Bandwidthالنطاق الترددي المتاحانخفاضه يسبب تراكم الحزم في الطوابير وبطء التنزيل.
Latencyزمن الانتقال والوصوليؤخر المحادثات الصوتية الحية ويجعلها متقطعة.
Jitterتفاوت واختلاف زمن الوصوليشوه نبرات الصوت ومزامنة بث الفيديو المباشر.
Packet Lossفقدان حزم البياناتإعادة الإرسال في TCP أو حدوث فجوات وصمت في الصوت مع UDP.
13
SOFTWARE-DEFINED NETWORKING

SDN: افصل القرار عن تمرير الحزم

فصل مستوى التحكم (Control Plane) عن مستوى البيانات (Data Plane) وإدارة مراكز البيانات والحوسبة السحابية بنماذجها SaaS وPaaS وIaaS.

مستويات الشبكات المعرفة برمجياً SDN

فصل القرار عن التمرير

في الشبكات التقليدية، يحتوي كل جهاز شبكة (المحول أو الموجه) على مستوى التحكم ومستوى البيانات بداخله. أما في شبكات SDN (Software-Defined Networking)، فيتم فصل القرار عن تنفيذ التمرير:

  • مستوى البيانات (Data Plane): عتاد الأجهزة ومنافذ التمرير التي تطبق جداول التحويل وتمرر الحزم بسرعة عالية.
  • مستوى التحكم (Control Plane): متحكم برمجي مركزي (SDN Controller) يحسب المسارات ويترجم السياسات ويدير جداول التمرير مركزياً.
  • مستوى التطبيقات (Application Plane): برامج تعبر عن نية المسؤول والسياسات وتتواصل مع المتحكم عبر واجهات Northbound APIs.

مقارنة مركز البيانات بالحوسبة السحابية المعتمدة

المعيارمركز البيانات (Data Center)الحوسبة السحابية (Cloud Computing)
التعريف المعتمدمرفق فعلي لتخزين البيانات ومعالجتها وتتم إدارته من قسم IT بالشركة أو موقع خارجي مؤجر.خدمة خارج الموقع توفر وصولاً عند الطلب لمجموعة مشتركة من موارد الحوسبة القابلة للتكوين والتزويد بسرعة.
نماذج الخدماتاستضافة مادية أو خوادم افتراضية مخصصة للكيان.نماذج SaaS (برمجيات)، PaaS (منصة)، و IaaS (بنية أساسية).
أنواع النشرأحادي المستأجر أو مراكز بيانات استضافة عامة.سحابة خاصة (منظمة معينة)، عامة (للجميع)، مجتمعية (مجال محدد)، أو هجينة (مختلطة).

السمات الخمس للحوسبة السحابية المعتمدة

الخدمة الذاتية عند الطلب

شراء موارد حوسبة وتخزين إضافية آلياً دون الحاجة لتفاعل بشري.

وصول عريض للشبكة

إمكانية الوصول للموارد السحابية من أي جهاز عميل ومن أي مكان.

تجميع الموارد المشتركة

مشاركة سعة الحوسبة بين العملاء وإعادة تعيينها بحسب الطلب.

المرونة السريعة (Elasticity)

توسيع الموارد وتقليصها فوراً فتبدو للعميل غير محدودة.

خدمة قابلة للقياس

مراقبة استخدام الموارد وإصدار فواتير دقيقة وفق الاستهلاك الفعلي.

14
AUTOMATION & APIs

برمجة وأتمتة الشبكات

إدارة أجهزة الشبكة برمجياً عبر واجهات RESTful ونماذج الحالة المرغوبة والأتمتة الآمنة.

عمليات REST API الأساسية لإدارة أجهزة الشبكة

طريقة الطلب (Method)الغرض التشغيلي في الشبكةمثال عملي
GETقراءة حالة أجهزة الشبكة ومنافذها وجداولها.GET /api/v1/devices
POSTإنشاء وتطبيق سياسة جديدة أو إضافة VLAN أو ACL.POST /api/v1/policies
PUT / PATCHتحديث إعدادات موجه أو تعديل عنوان واجهة شبكة.PATCH /api/v1/interfaces/g0_0
DELETEحذف قاعدة مرور مؤقتة أو إزالة عنوان محجوز.DELETE /api/v1/acls/temp_rule_42

أدوات إدارة التكوين والأتمتة

Ansible

أداة أتمتة خفيفة (Agentless) تعتمد على ملفات YAML وقوائم الجرد Inventory.

Puppet / Chef

إدارة الحالة المرغوبة (Desired State) للأجهزة والخوادم والتحقق المستمر منها.

Source of Truth

قاعدة بيانات مركزية معتمدة تمثل المرجع الوحيد لجميع عناوين IP وأجهزة الشبكة.

15
PRACTICAL DATA JOURNEY

رحلة البيانات والتشخيص

تتبع رحلة البيانات قفزة بقفزة باستخدام أوامر الفحص السطرية المعتمدة: Ping بطلبات ICMP الأربعة، ipconfig وخياراته، tracert لتحديد مكان توقف الحزم، و nslookup.

أوامر فحص وتشخيص الشبكة السطرية المعتمدة في المنهج

الأمرالوظيفة المعتمدة في المنهجأهم الخيارات وطريقة الاستخدام
pingإرسال 4 طلبات ارتداد ICMP لتحديد إمكانية الوصول للعنوان وموثوقية الاتصال واكتشاف IP للمواقع.ping destination_name أو ping /? لعرض التعليمات.
ipconfigعرض معلومات التكوين الأساسية لجميع محولات الشبكة (IP، القناع، البوابة الافتراضية).ipconfig /all (كافة التفاصيل)، /release، /renew، و /flushdns.
tracertتتبع المسار الذي تسلكه الحزم وعرض مكان توقف الحزم مشيراً لمكان حدوث المشكلة.tracert destination_name (القفزة الأولى هي البوابة الافتراضية).
nslookupاختبار خوادم DNS واكتشاف عناوين IP لأسماء المضيفين أو الاستعلام المعكوس.nslookup hostname أو nslookup ip_address.
INTERACTIVE LAB

محاكاة رحلة فتح موقع ويب

راقب التسلسل المنطقي لرحلة الطلب من التحقق من العنوان وDNS وحتى تسليم صفحة الويب.

العميل Client192.168.1.20
خادم DNSتحليل الاسم
البوابة Gatewayتوجيه الحزمة
خادم الويبHTTPS :443
$ Ready
16
CAPSTONE PROJECT

مشروع Packet Tracer

تطبيق عملي لتوصيل وتكوين أجهزة الشبكة المادية: الموجه اللاسلكي، المحول، وتغيير عناوين IP الافتراضية وكلمات المرور لأسباب أمنية.

خطوات تكوين الموجه اللاسلكي المعتمدة

إعداد الموجه اللاسلكي في المختبر والمنزل

تكون الموجهات اللاسلكية للمكاتب والمنزل جاهزة للتشغيل فور إخراجها من عبوتها وتوصيلها، ولكن تغيير إعداداتها الافتراضية يجب أن يكون الأولوية الأولى لديك لأسباب تتعلق بالأمان:

  1. توصيل الكابلات: توصيل منفذ الإنترنت في الموجه بمودم DSL أو الكبلي عبر كيبل متناظر، وتوصيل منافذ LAN بالمحولات أو الحواسيب.
  2. الوصول للواجهة الرسومية (GUI): فتح المتصفح وكتابة عنوان IP الافتراضي (مثل 192.168.0.1 أو 10.10.10.1) والمصادقة ببيانات admin الافتراضية.
  3. تغيير أذونات الوصول: تغيير كلمة المرور الافتراضية فوراً لمنع أي وصول غير مرخص.
  4. تغيير عنوان IP للموجه: تعيين عنوان IP خاص جديد داخل الشبكة.
  5. تأمين الشبكة اللاسلكية: تحديد اسم الشبكة SSID واختيار تشفير WPA2 وتعيين كلمة مرور قوية.

متطلبات مشروع شبكة المختبر

شبكة الإدارة IT

VLAN 10 وعنونة ثابتة لأجهزة الموجهات والمحولات والخوادم.

شبكة المستخدمين

VLAN 20 مع خادم DHCP لتوزيع العناوين تلقائياً.

شبكة الضيوف المعزولة

VLAN 30 مع تطبيق قائمة ACL لعزلهم عن خوادم الشركة.

الأمان اللاسلكي

تفعيل تشفير WPA2-AES لكافة نقاط الوصول اللاسلكية.

17
SIMULATION CENTER

مركز المحاكاة واستكشاف الأعطال

تشخيص أعطال الشبكة، قراءة مؤشرات مصابيح LED لبطاقة NIC (الأخضر للاتصال والكهرماني للنشاط)، وتطبيق أساليب الصيانة الوقائية ضد الحرارة والغبار وتلف الكابلات.

أساليب الصيانة الوقائية للشبكة وغرف الخوادم

الصيانة الوقائية المعتمدة

  • مواجهة الحرارة والغبار: تعد الحرارة إحدى أكبر المشاكل التي تواجه أجهزة الشبكة في غرف الخوادم؛ فالغبار يعيق تدفق الهواء البارد ويسد المراوح. لذلك يجب المحافظة على نظافة غرف الشبكة وتغيير مرشحات الهواء على فترات متقاربة وتوفير فلاتر بديلة.
  • فحص الكابلات وتسميتها: فحص سلامة الكابلات والتأكد من وضع الملصقات التعريفية بشكل صحيح واستبدال البالية، والتحقق من تركيب دعامات الكابلات ونقاط الربط المحكمة لمنع تلفها وتآكلها.
  • مؤشرات مصابيح LED في بطاقة NIC:
    • LED الأخضر: يشير لوجود اتصال ارتباط نشط (Link Connection).
    • LED الكهرماني: يشير لوجود نشاط وحركة بيانات (Network Activity).
    • عدم إضاءة أي مصباح ينبه لخلل في الكابل أو المنفذ أو البطاقة.
INTERACTIVE LAB

سيناريو: الاتصال بالـ IP يعمل وبالاسم يفشل

اقرأ الدليل وحدد الإجراء الصحيح.

ping 192.168.1.1 -> Reply from 192.168.1.1: bytes=32 time<1ms TTL=64
ping 93.184.216.34 -> Reply from 93.184.216.34: bytes=32 time=22ms TTL=54
ping www.example.com -> Ping request could not find host www.example.com.
INTERACTIVE LAB

سيناريو: جهاز يحمل العنوان 169.254.10.45 ولا يفتح الإنترنت

اقرأ العنوان وحدد سبب العطل.

IPv4 Address: 169.254.10.45
Subnet Mask: 255.255.0.0
Default Gateway: [فارغة]
DNS Servers: [فارغة]
18
FINAL CHECKPOINT

الاختبار الشامل المعتمد في الشبكات

اختبر فهمك لمفاهيم الشبكات عبر أسئلة نظرية وعملية مقتبسة نصاً وفكرة من كتاب شبكات الحاسب السلكية واللاسلكية المعتمد، مع تعليل مفصل لكل إجابة.

CHECKPOINT

اختبار الشبكات المعتمد الشامل